¿Tu launcher de juegos te está espiando? El escándalo de malware en NIKKE y la farsa de los anti-cheats
- Por Daniel Monty
- 7 min de lectura
¿Un launcher oficial de PC infectado con un troyano capaz de robar contraseñas, llaves de servidores, billeteras de criptomonedas y credenciales de inteligencia artificial mientras las corporaciones exigen acceso a nivel Kernel en tu sistema operativo? Analizamos en el estudio el escándalo de seguridad alrededor de GODDESS OF VICTORY: NIKKE, cómo es que el anti-cheat Vanguard terminó descubriendo el malware por un fallo de suplantación en el control parental, la tibia respuesta de Level Infinite y la cruda realidad de una industria que prioriza sus finanzas sobre la seguridad del usuario.
El mundo del PC Gaming tiene un pacto no escrito que cada día se siente más peligroso: para poder jugar títulos modernos, le entregamos alegremente a las grandes distribuidoras permisos de administrador y acceso absoluto a las entrañas de Windows. Les abrimos la puerta de nuestra casa con la promesa de que están cuidando la integridad del juego frente a los tramposos.
Pero lo que acaba de ocurrir con el launcher de PC de GODDESS OF VICTORY: NIKKE (el popular juego publicado por Level Infinite (la división global de Tencent) y desarrollado por Shift Up) es una pesadilla de ciberseguridad que demuestra lo frágil que es esa confianza.
Entre finales de octubre y los primeros días de noviembre de 2026, justo durante la celebración de su cuarto aniversario, la colaboración con Stellar Blade y la esperada actualización al español, el launcher oficial de PC estuvo distribuyendo un troyano con capacidad de control remoto que comprometió la información privada de miles de usuarios.
Primero lo que pasó en las tripas del launcher... ¿Cómo es que el juego de las waifus terminó inyectando malware?
Para entender la gravedad del asunto hay que ver cómo se ejecutó la inyección en los servidores de distribución:
-
Desde la manipulación de los archivos del launcher: Al abrir el cliente en PC para ver noticias, banners o presionar el botón de inicio, la aplicación se conecta a la nube de Tencent para cargar componentes web. Alguien logró inyectar código malicioso en los archivos del servicio de monitoreo (un módulo modificado llamado Aegis Fix).
-
Pasando por la descarga y ejecución silenciosa: El navegador interno del launcher descargaba el programa malicioso disfrazado de imagen o archivo de datos, lo guardaba en el registro de Windows, lo ejecutaba con privilegios elevados y luego borraba el rastro de la descarga.
-
Aprovechando los permisos de administrador injustificados: ¿Por qué demonios un simple botón de "Jugar" o una ventana de noticias necesita permisos de administrador por defecto en tu computadora? Al darle esos privilegios, el malware tuvo vía libre para brincarse las defensas básicas del sistema.
-
Y con un objetivo muy claro enfocado en credenciales de trabajo: El troyano no solo buscaba contraseñas guardadas en navegadores (Chrome, Edge, Firefox, Brave) o carteras de criptomonedas; la investigación demostró que escaneaba activamente más de 260 rutas en busca de claves SSH, accesos a nubes de AWS, cuentas de GitHub y credenciales de herramientas de inteligencia artificial como Claude, Cursor o Codex. Los atacantes sabían perfectamente que mucha gente juega Nikke en sus
Y la ironía del siglo... Vanguard de Riot actuando de héroe mientras el anti-cheat de Tencent dormía
La forma en que se descubrió esta vulnerabilidad roza lo ridículo. No fue por una auditoría interna de Tencent ni por una alarma previa de la desarrolladora, sino porque a un jugador coreano no le abría el League of Legends.
-
La trampa del Control Parental de Windows: Para mantenerse oculto en el sistema aunque cerraras el juego, el troyano se registró en Windows haciéndose pasar por el servicio de Control Parental.
-
El cliente de LoL preguntando al sistema: Como el cliente de League of Legends está construido sobre Chromium, cada vez que inicia le pregunta a Windows si hay un Control Parental activo para ajustar sus restricciones de navegación.
-
Y Vanguard saltando al cruce: Al responder el troyano haciéndose pasar por la función del sistema, el anti-cheat Vanguard de Riot detectó una discrepancia sospechosa, asumió que se trataba de un software para hacer trampas y bloqueó el inicio de LoL de inmediato.
-
El héroe accidental: Resulta irónico que un anti-cheat tan criticado por su intrusión a nivel Kernel terminara siendo el chismoso que destapó la cloaca, no porque destruyera el troyano, sino porque se negó a arrancar mientras ese archivo no firmado estuviera corriendo.
Esto nos regresa al punto que comentábamos hace poco en las Tecnoticias grabado con Benjamín: el factor humano, la ignorancia corporativa y la sobreconfianza son los verdaderos agujeros de seguridad. Las empresas nos obligan a instalar herramientas como Tencent ACE a nivel Kernel en nuestra máquina para proteger sus finanzas de los tramposos, pero son incapaces de verificar su propio código ni de auditar lo que descargan sus propios launchers oficiales.
Pero esto demuestra lo deplorable que son las empresas... les importa tu dinero, no tu seguridad
Cuando la comunidad de ciberseguridad y un hacker ético coreano advirtieron del problema en los foros oficiales a inicios de noviembre, la primera reacción del equipo de moderación fue llamarlo "troll", desmentirlo y banearle la cuenta. No fue sino hasta que el reporte escaló directamente al Discord oficial de Level Infinite que parchearon los archivos infectados en 70 minutos.
Y su respuesta oficial en redes fue un comunicado mediocre hablando de una simple "anomalía en los archivos del launcher", intentando tapar el sol con un dedo en medio de la celebración del aniversario.
En lo personal, habiendo jugado Nikke en desktop tiempo atrás (porque en mi teléfono humilde no hay manera de moverlo con fluidez) y habiéndolo dejado hace relativamente poco por falta de tiempo, me da un escalofrío pensar en lo que hubiera pasado con mis datos y mis finanzas si hubiera mantenido el juego instalado en la computadora durante estas semanas.
Esta actitud corporativa no me sorprende en absoluto viniendo de Level Infinite. Nos demuestra una vez más que la prioridad absoluta es la monetización, mientras que el usuario es completamente prescindible.
Basta recordar lo que ocurrió con Elotes Doro en México. Dos emprendedores y fans crearon un espacio físico increíble de convivencia para la comunidad en torno al meme de Doro (basado en el personaje de Dorothy). ¿Y qué hizo la empresa? En lugar de respaldar a la comunidad local que impulsaba su propio juego bajo el uso justo de un meme nacido en internet, se apresuraron a registrar y comercializar los derechos del meme para obligar al cierre del establecimiento. Cuando se trata de exprimir ganancias o proteger su propiedad intelectual son implacables, pero cuando se trata de auditar sus servidores para que no le roben la cuenta de banco a sus jugadores, miran hacia otro lado.
Lo que debes hacer de inmediato si jugaste NIKKE en PC durante este aniversario
Si ejecutaste el launcher de PC de Nikke entre el 20 de octubre y el 4 de noviembre de 2026, no basta con que el juego se haya actualizado hoy con un parche. Si tu máquina fue infectada, el troyano ya está sembrado en el sistema.
Nuestra recomendación técnica en el estudio para proteger tu información es la siguiente:
-
No cambies contraseñas desde la PC infectada: Toma tu teléfono o usa otra computadora para cerrar sesión en todas tus cuentas activas (Google, correo, plataformas de trabajo, bancos y redes sociales).
-
Cambia todas tus claves y credenciales de acceso: Especialmente si manejas carteras de criptomonedas, llaves de GitHub, servidores SSH o API keys de desarrollo e inteligencia artificial.
-
Formatea las unidades de almacenamiento por completo: Un parche del launcher no elimina la persistencia que el malware dejó en el registro de Windows. La única vía limpia es hacer un respaldo exclusivo de documentos esenciales y reinstalar el sistema operativo desde cero.
-
No pases por alto las alertas de tu antivirus: Herramientas como Kaspersky, Bitdefender o la versión gratuita de Malwarebytes estuvieron lanzando advertencias días antes de que estallara la bomba. Nunca des por hecho que una alerta en un launcher oficial es un "falso positivo" sin investigar primero.
-
Evita usar launchers de Level Infinite por el momento: Hasta que la distribuidora no rinda cuentas claras sobre el alcance del ataque y mejore sus protocolos de verificación, la recomendación de la comunidad es mantener distancia de sus clientes en PC.
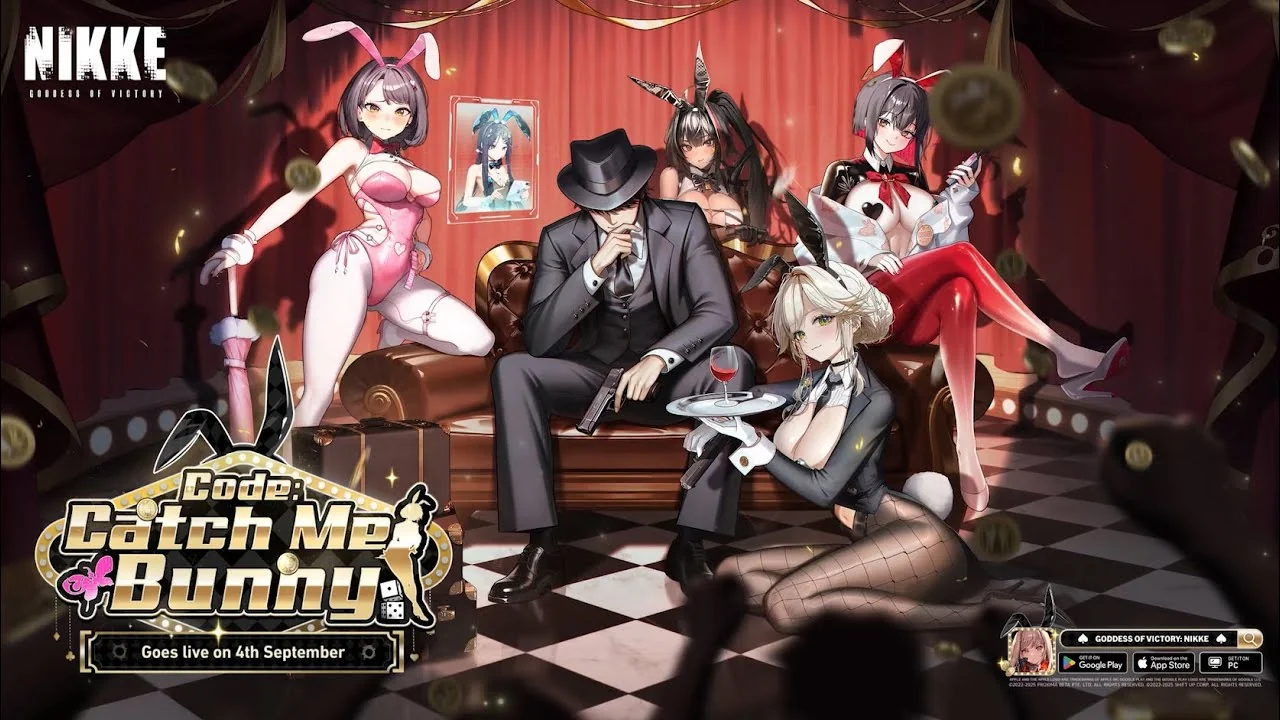
Es triste ver cómo juegos que tienen comunidades dedicadas terminen convertidos en un riesgo de seguridad por la negligencia de empresas que solo ven al usuario como un signo de pesos. Manténganse atentos a sus archivos, verifiquen sus sistemas y no regalen permisos de administrador a la ligera.
Yo soy Daniel Monty, por parte de Droga Digital, y... estamos en el viaje.
Etiquetas
- #Software
- #videojuegos
- #PC Gaming
- #Anime
Comentarios
Aún no hay comentarios. ¡Sé el primero en comentar!